本日(2026年10月21日)、WordPressを動かす「PHP」に外部から不正なプログラムを実行される恐れのある重大な脆弱性が公表されました。
今回の問題はウラオモテ固有の不具合というわけではなく、サーバー側で動作するPHP本体の問題で、他のテーマを使用している全てのWordPressサイトも対象となります。
大抵の場合はサーバー側で自動的に修正版が適用されるため、ご自身で対応することはほぼないかと思います。
とは言え、全てのケースにおいて大丈夫かといえばそうでもありませんので、念のため以下の手順に沿って「自分のサイトは大丈夫なのか?」ということだけ確認しておくようにしましょう。
1. PHPのバージョンを確認する
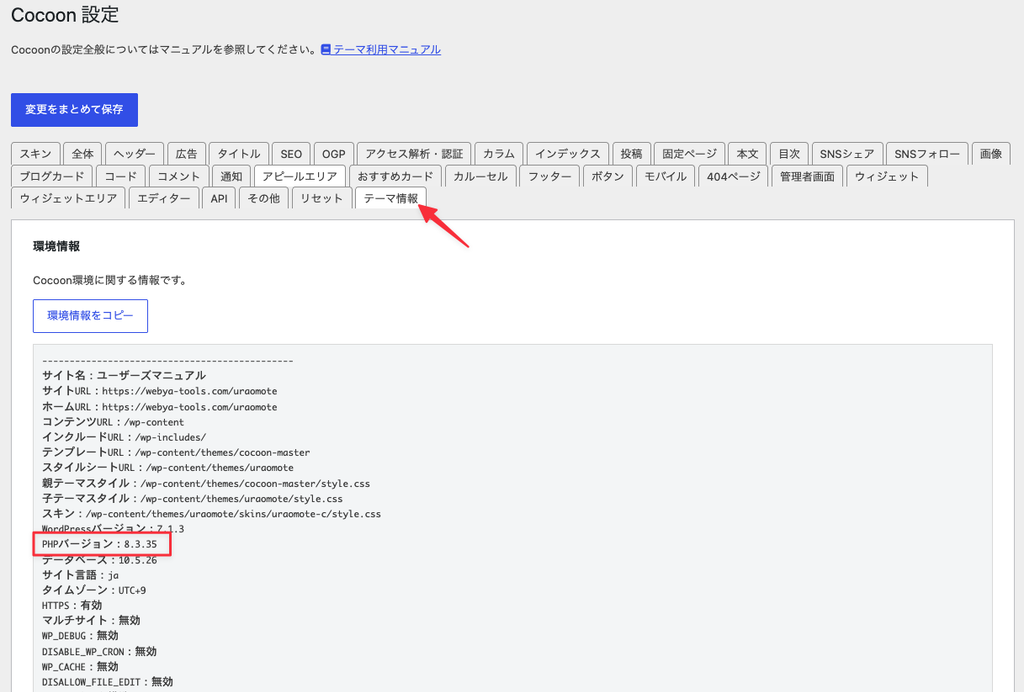
ウラオモテの場合、PHPのバージョンは「Cocoon設定」のテーマ情報から確認することができます。
2. 修正版が適用されているか確認する
今回の脆弱性を修正したPHPのバージョンは次のとおりです。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
修正版については自動的に上記の版が適用されるサーバーもあれば、元の版のまま修正パッチを適用するサーバーもあり、各社で対応が異なりますので、自身が利用しているサーバーに応じて確認するようにしましょう。
各サーバーの対応(2026年10月22日(木)14:39 時点)
エックスサーバー
PHP 8.2〜8.5は全対象サーバーへの修正パッチ適用完了。旧版は順次対応中。管理画面は10/22 9:30から再開(一部機能を除く)。公式サイトは停止中で、ログインは公式案内のリンクから。公式案内
ConoHa WING
現在のPHPバージョンのまま修正パッチを順次適用中。利用者によるバージョン変更は不要。10/22 12:00〜21:00予定の再起動メンテナンスにより、対象ホストごとに数分〜数十分利用できなくなる案内あり。ファイルマネージャー・Webメールは停止中のため、FTP・メールソフトで代用。公式案内1 公式案内2
mixhost
10/22 10:18頃、全対象サーバーのPHP 5.2〜8.5へ修正適用完了。表示される版番号は変わらず、今回の修正のための利用者作業は不要。PHP 8.2未満はサポート中の版への移行を推奨。
公式案内
ロリポップ
PHP修正版を適用し、利用者サイトは10/22 13:11に再開。旧PHPにも独自修正を適用したと発表。公式のお知らせ一覧も閲覧可能。管理機能等の全面復旧は未確認。公式案内1 公式案内2
さくらのレンタルサーバ
管理画面で選べる全PHPバージョンの脆弱性対応は完了。今回の緊急対応は不要。古いPHPは8.3への移行を案内。Webメール・旧Webメール・ファイルマネージャーは10/22 13:45に復旧。phpMyAdmin・ステージング等は引き続きメンテナンス中。公式案内1 公式案内2 公式案内3
PHPのバージョンについて
この案内時に配布しているウラオモテの最新版(4.1.6)の対応PHPバージョンは8.3です。PHP8.4以降は動作検証を行なっておりませんので、PHPのバージョンを変更する場合は8.2もしくは8.3までにしてください。
まとめ:常日頃から意識だけはしておこう
今回の件はXやニュースでかなり大きな問題として取り上げられていますが、実はこういう問題は皆さんの目や耳には届かないレベルでちょくちょく発生しています。
本来であればセキュリティの専門家がこのような脆弱性を見つけ、その開発元へこそっと伝え、修正版ができた時点で公開する流れに対して、今回は修正版がリリースされる前にどこぞのバカが承認欲求を高めたいからか、Xで「脆弱性を見つけたよ、ウェーイ」と公にしたことで、各社が対応に追われてしまった、そんな特殊なケースです。
とは言え、AIが誰にでも使えるようになった今、これまで特殊だったことがこれからは普通に起こるようになると思っておいた方が良いかもしれません。
そのような状況下で私たちができることは「放置しないこと」単にそれだけです。
「記事を更新していない」「アクセスが少ない」「広告を止めている」「収益が出ていない」といったサイトも、インターネット上で公開されていれば攻撃対象になり得ます。私たちにできることはとにかく、
- 使っていないサイトは削除する
- 使用中のサイトは常に最新の状態を保っておく
この2つだけです。
もちろん、簡単なパスワードを使ったり、パスワードの使い回しなどは論外ですが、サイトの運営に関してはこの2つさえ対応しておけば慌てることはありません。
むしろ、慌てれば慌てるほど冷静な判断ができずに、それを狙った罠に陥ってしまう..なんてことにもなりかねませんので、常日頃からセキュリティの意識だけ高めておくようにしましょう。
ちなみに放置しておくと、アフィリエイトサイトの場合は以下のような被害が想定されます。僕の知人も知らないうちにフィッシングサイトに利用されていたので、くれぐれもご注意を。
アフィリエイトリンクの差し替え
第三者のリンクに変更され、その後の成果が自分に付かなくなる可能性があります。
訪問者の不正な転送
無関係なサイトや詐欺サイトへ誘導されます。広告出稿中の場合、広告費を払って集めたアクセスも失われます。
記事・画像・設定の改ざんや削除
収益停止や、復旧作業・費用の発生につながります。
不正ページやプログラムの設置
検索流入の減少、訪問者への被害、サイトの信用低下につながる可能性があります。
サーバーの不正利用
他サイトへの攻撃などに悪用され、サイトを停止される場合があります。
追伸
今回の件で、自分が運営するサイトやサービスの保守のために、サーバー各社の対応状況を眠い目をこすりながらウォッチしていましたが、本質的な対応はエックスサーバーがダントツでした。
深夜にも関わらずXでも常に最新の状況がポストされ、不安を感じるユーザーのことをよくわかってるなぁと。こういう状況になった時に違いがよくわかりますね。今回がきっかけで自分も完全にエックスサーバー派になってしまいました。